ZCode偷传代码后续:云端数据已删、开源自证,全体再送1亿Token
一句话结论:9 月 28 日上午 10:30,ZCode 上线「Trust.patch」——仓库快照上传链路已移除,涉事云端数据已删除(第三方核查确认),开源版 v3.14.3 与官方版同步发布;付费用户和 1 个月内回归的老用户每人 4 张周重置卡 + 4 张 5 小时重置卡,全体用户 9 月 28 日至 10 月 7 日另有 1 亿 Token × 10 万份活动。
九月中旬那波「ZCode 偷传代码」的风波,开发者圈子里刷了整整一周的屏。9 月 28 日,官方说法来了。
不叫道歉信,叫 Trust.patch。
给代码打补丁,程序员天天干。给信任打补丁,老张还是头一回见。这篇把这份公告拆开讲:改了什么、赔了什么、怎么领,以及哪些细节官方还没说透。
权益速览
| 权益 | 对象 | 内容 | 时间 |
|---|---|---|---|
| 开源自证 | 所有人 | 开源版更新至 v3.14.3,与官方版同步发布 | 已发布 |
| 安全整改 | 所有人 | 快照上传链路移除,云端数据删除 | 9月28日 10:30 起 |
| 重置卡 | 付费用户 | 4 张周重置卡 + 4 张 5 小时重置卡 | 1 个月内有效 |
| 回归同享 | 1 个月内回归的老用户 | 同付费用户 | 同上 |
| Token 活动 | 全体用户 | 1 亿 Token × 10 万份 | 9.28 – 10.7 |
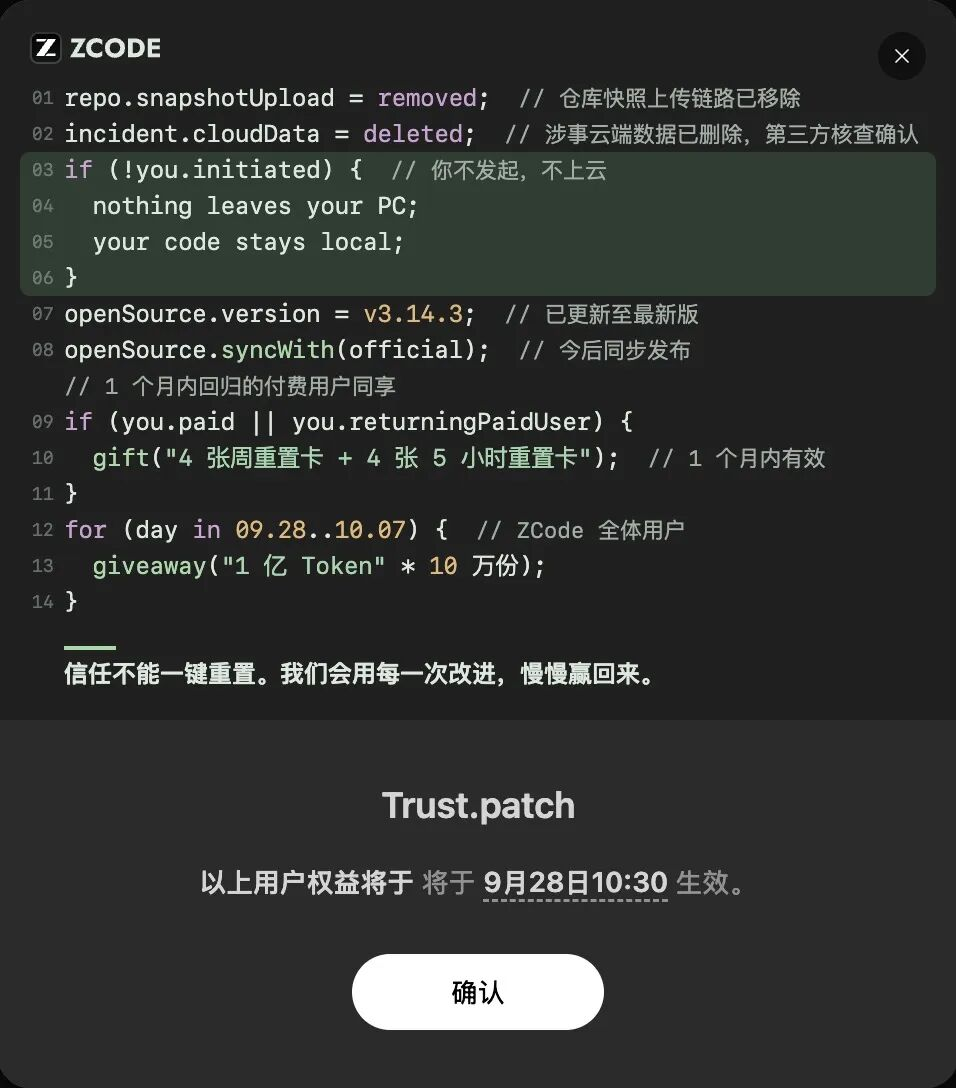
公告本身就是上面这张伪代码截图,官方管它叫 Trust.patch。逐行读下来,信息量不小。
事件回顾,30 秒版
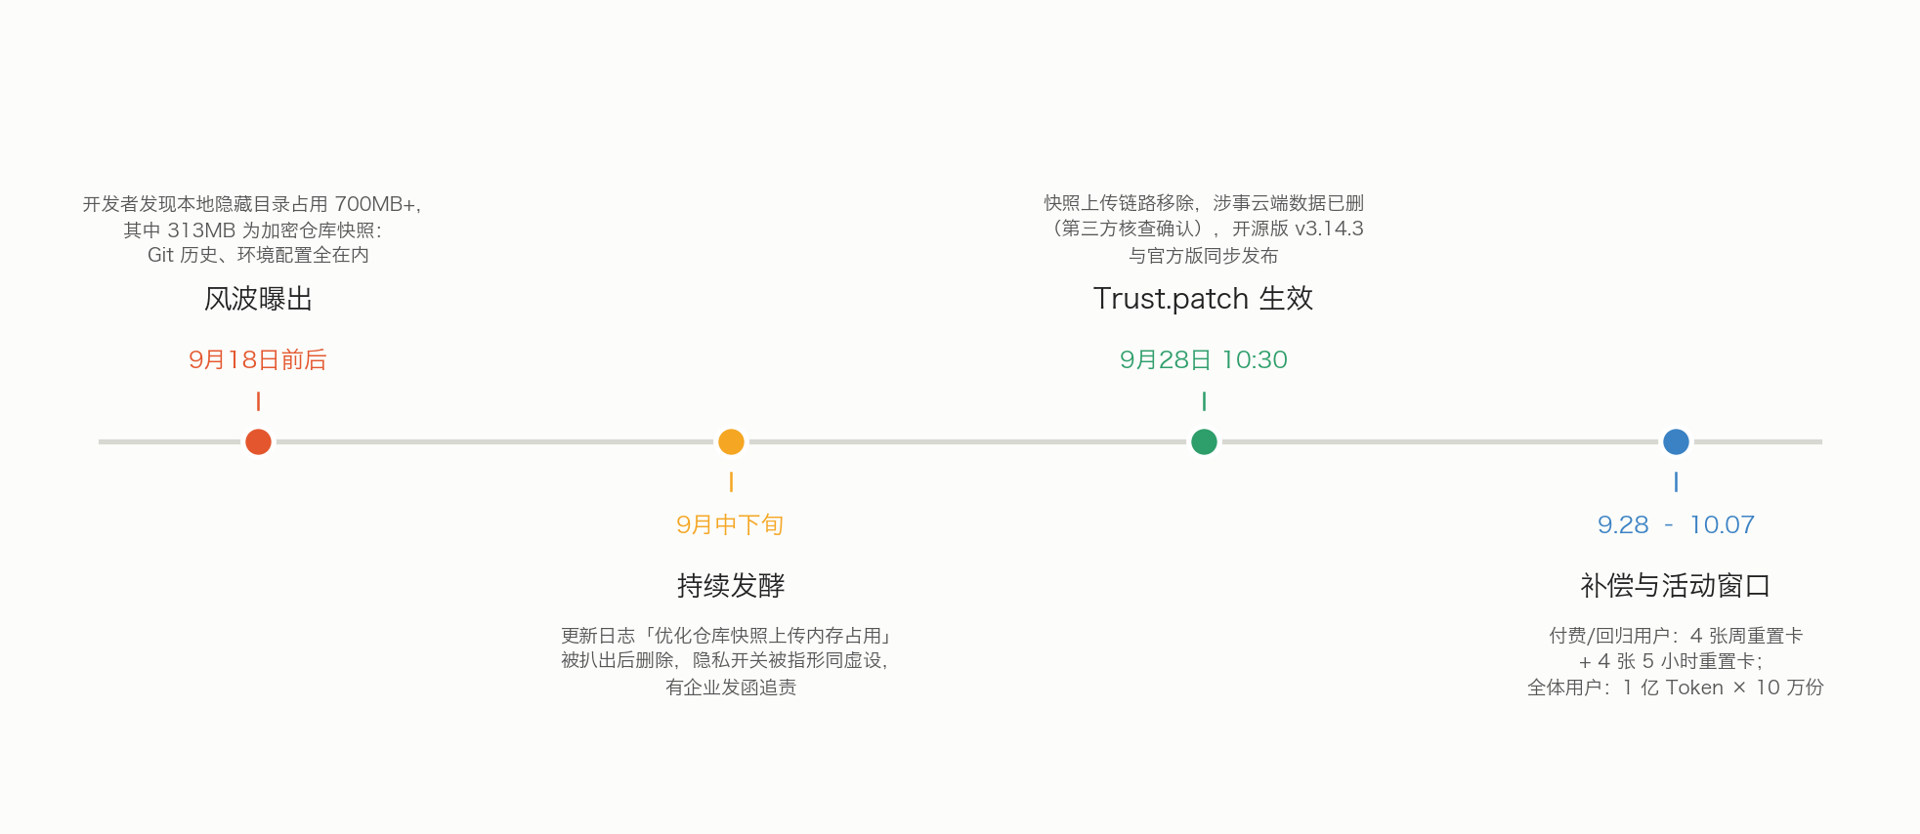
9 月 18 日前后,有开发者发现 ZCode 在用户目录下藏了一个隐藏文件夹,占用 700 多 MB,里面一份 313MB 的加密文件,对应的是整个项目的仓库快照。
不只是代码。完整的 Git 提交历史、大文件缓存、分支操作记录,还有敏感的环境配置文件,都在里面。
更扎心的两条:界面上的隐私开关被指形同虚设;更新日志里躺着一条「优化仓库快照上传的内存占用」——工程团队很难去"优化"一个意外行为,这说明快照上传在内部是一项被持续迭代的正常功能。这条日志,事发后被删了。
再往后,有企业给智谱发函追责,话题从"吃瓜"进入"合规拷问"。然后就是 9 月 28 日这份 Trust.patch。
Trust.patch 拆了五件事
一、开源版 v3.14.3,今后与官方版同步发布。
这是整份公告里最实的一招。之前开源版落后于商业版,出了事用户连代码都看不真切;现在同步发布,意思是:代码就在那儿,行不行,你自己审。
二、快照上传链路已移除。
伪代码里那三行是核心承诺:
if (!you.initiated) { nothing leaves your PC; your code stays local; }
翻译成人话:你不发起,不上云。 数据出不出你的电脑,决定权在你,不在它。
三、涉事云端数据已删除,第三方核查确认。
注意措辞——是"涉事数据",不是"全部数据"。删了什么、还剩什么,边界在哪儿,公告没展开。第三方核查的报告全文,目前也还没公开。
四、付费用户:8 张重置卡。
4 张周重置卡 + 4 张 5 小时重置卡,直接发给付费用户;1 个月内回归的老用户同享。重置卡有效期 1 个月,别攒着。
五、全体用户:1 亿 Token × 10 万份。
9 月 28 日到 10 月 7 日,窗口 10 天。官方伪代码写的是个 for 循环——for (day in 09.28...10.07) { giveaway("1 亿 Token" * 10 万份) }——按天发放的理解问题不大,具体规则以活动页实际为准。
怎么领
公告原文没写领取入口。按以往活动的惯例,重置卡一般直接到账、Token 活动走 App 内活动页,但这次老张不替官方打包票:以 App 内公告和官方渠道的实际说明为准,别点任何来路不明的"代领"链接。
三个时间点记牢:
- 9 月 28 日 10:30:权益生效;
- 重置卡:发放后 1 个月内有效;
- Token 活动:9.28 – 10.7,窗口一关就没了。
老张判断
先说公告里最值钱的一句:
信任不能一键重置。我们会用每一次改进,慢慢赢回来。
这话诚实。比补偿本身诚实。
危机公关这套,老张见得多了:响应速度、整改动作、补偿力度,三样凑齐才叫及格。这次响应慢了——从曝出到回应隔了约 10 天;但整改和补偿给得实在,开源同步发布尤其是结构性承诺,不是发点额度糊弄事。
真正该盯的不是补偿,是三件没下文的事:第三方核查报告什么时候全文公开、「涉事数据」的边界到底多大、被删的那条日志怎么解释。 这三件事没有后续,Trust.patch 就只是一次性的 patch——补丁打了,底层的 bug 还在。
给代码打补丁容易,给信任打补丁,得一行一行来。
还有一句提醒,跟这次的补偿无关:给任何 AI 编程工具开仓库权限之前,先想清楚你的仓库里有什么。密钥、内网地址、客户数据,泄一次就是大事,没有"撤销"键。
🎯 老张建议
- 该领就领:付费和回归用户留意 8 张重置卡到账,1 个月有效期别浪费;全体用户盯住 9.28 – 10.7 的 Token 窗口,以 App 内实际入口为准。
- 隐私敏感的团队,别只看公告:拉开源版 v3.14.3 自己过一遍网络请求和遥测逻辑,等第三方核查全文出来再下结论。
- 把这次当教材:接入任何 AI 工具前先做一遍 secrets 扫描,高敏仓库该隔离隔离——这次的 313MB,就是这么来的。
💬 互动话题
- 你会因为这次的补偿和开源承诺,继续用(或者回流)ZCode 吗?
- 「开源版与官方版同步发布」这一招,你觉得能挽回多少信任?
- 你现在用的 AI 编程工具,仓库权限开到了哪一层?
🔗 关注老张
公众号:老张聊运维 小程序:观简国学 个人博客:https://www.shanwaiyun.top/