ZCode 把你的整个 .git 打包上传了:智谱道歉、送额度重置、代码已开源
一句话结论:ZCode 被曝把整个工作区打包上传——包括完整 .git 历史和敏感凭证;四天后事情有了结果:智谱道歉、送额度重置,代码已经开源(github.com/zai-org/ZCode),中国信通院和绿盟科技的双审计确认云端数据清零。
这几天搞 AI 编程的人,朋友圈大概率被一件事刷屏了。
9 月 18 日,技术博主 ferstar 发布了对 ZCode 桌面端的逆向分析,结论吓人一跳:只要账号处于登录状态,ZCode 会在后台把整个工作区打包加密,上传到云端。不只是源代码——完整的 .git 历史提交记录、LFS 大文件缓存、reflog,全在里面。
你的每一次代码提交、每一条分支演变、甚至不小心 commit 进历史里的密码,都在这个包里。
📊 速览表
| 项目 | 信息 |
|---|---|
| 事件 | ZCode 被曝默认整库上传工作区数据 |
| 曝光时间 | 2026 年 9 月 18 日(ferstar 逆向分析) |
| 涉及数据 | 源代码、完整 .git 历史、LFS 缓存、reflog |
| 整改版本 | ZCode v3.14.0:移除 Repo Wiki,切断上传链路 |
| 审计结论 | 信通院:OSS 云端零数据;绿盟科技:桶与数据全删除 |
| 用户补偿 | 受影响用户赠送一次周额度重置 |
| 开源仓库 | github.com/zai-org/ZCode(Apache 2.0) |
四天,五个节点
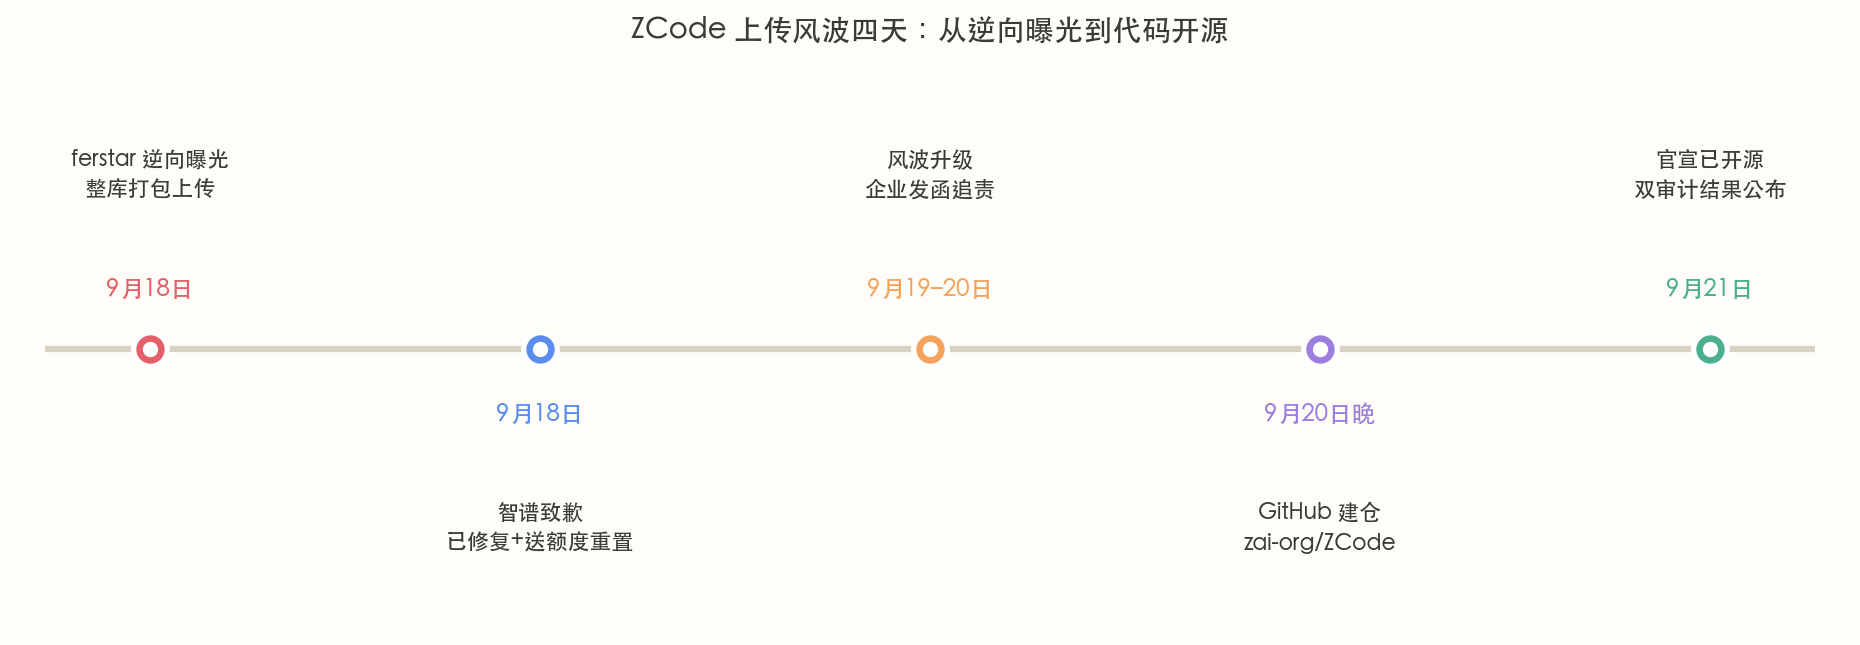
9 月 18 日,曝光。 ferstar 的逆向结果显示,ZCode 上传前会对工作区快照做加密:先给文件上锁,再用另一层封装保护解密钥匙,私钥只留在用户本机。单看加密设计,其实是按「云端的锅我扛不了」思路做的——但问题不在加密强度,在于上传这个动作本身就是默认发生的,文档里没跟你商量。
同一天,开发者冯若航跟进分析,发现更扎心的机制:客户端每次提问都会向服务端申请上传凭证,服务端发放就采集,不发放就不采集。他的评价被媒体广泛引用——开关看起来在你手里,钥匙在服务端手里。
智谱当天致歉:归因于「代码库索引(Repo Wiki)」功能上线初期默认开启,称已修复,数据「用完即销毁、不留存、从未用于模型训练」,并向受影响用户送了一次周额度重置。
9 月 19 日到 20 日,升级。 36 氪复盘「那些没回答的事」,追问历史数据销毁依据;有企业向智谱发函追责,指控其未经充分告知和授权自动批量上传工作区数据。风波没有随第一封致歉信熄火。
9 月 20 日晚,建仓。 GitHub 上出现了 zai-org/ZCode 仓库,描述写着「Z.ai's coding agent harness」。
9 月 21 日早上,官宣。 ZCode 官方公众号发文《ZCode 开源》,阅读 2.8 万,内容不再是「承诺」,而是落地清单:
- 已将 ZCode 开源,仓库 github.com/zai-org/ZCode,Apache 2.0 协议,截至发稿 star 已过 4100;
- v3.14.0 客户端完成安全整改:Repo Wiki 功能移除,本地仓库快照生成与上传链路已切断;
- 中国信通院技术评测:zcode-prod 阿里云 OSS 存储桶云端零数据;
- 绿盟科技审查:OSS 内全部数据对象及存储桶本身已删除,未发现可触发本地仓库快照或文件外发的功能路径;
- 建立常态化产品安全漏洞机制,欢迎开发者检查反馈,按问题严重程度给予回报。
官方原话:「把代码交给社区监督,让 ZCode 变得开放、透明。」
还没回答的事
数据问题,双审计给了结论:云端零数据、桶已删除。这是这封公告里最硬的部分——不是口头保证,是两家机构盖章的核查结果。
但有两件事还没下文。一是企业发函追责的进展,「未充分告知」造成的实际损失怎么算,没人提。二是「默认开启」当初怎么过的权限评审——如果流程不变,换个功能名,同样的剧本还能再演一遍。
另外提醒一句:审计结论针对的是上传数据和已整改版本, ferstar 当初逆向出的那套机制,纸面上已经拆干净了,真实世界还得靠社区接着盯——官方自己也是这么说的。
对普通开发者意味着什么
这事最大的价值,是把一个平时没人细想的问题拍在了桌上:
你给 AI 编程工具的权限,比你以为的大得多。
AI 编程工具要看代码,天经地义。但「看当前文件」和「整包拿走 .git 历史」是两个完全不同的动作。前者是工具,后者接近镜像了你整个项目的开发史。多数人装工具的时候,压根没意识到第二条。
实操层面,这几件事现在就能做:
- 升级到 v3.14.0——上传链路已切断,旧版本别再用了;
- 凭证别放工作区——.aws/credentials、.env、kubeconfig 这类文件,要么挪出去,要么进 .gitignore 并确认工具不会读它们,这次事件里最值钱的就是这类文件;
- 敏感仓库做隔离——核心业务代码和企业内部仓库,在信任重建期考虑独立环境或离线沙箱;
- 现在就能自己看——代码已开源,Apache 2.0,上传逻辑、开关逻辑人人可审;发现漏洞有回报机制,白帽子有了正经通道。
🎯 老张建议
- 对智谱:这一轮反应算及格,但监控别停——致歉、整改、开源、双审计四天内走完,动作比嘴硬强;接下来社区审计发现什么、怎么修,才是真考验;
- 对所有 AI 编程工具做一次权限盘点——Cursor、Copilot、各类 CLI Agent,都去翻一下隐私条款和本地日志,看看上传的到底是文件还是整个仓库;
- 把「凭证不入工作区」写进团队规范——这次是 ZCode,下次可能是任何工具,制度比运气可靠。
💬 互动话题
- 你用的 AI 编程工具,上传粒度是文件级还是仓库级,查过吗?
- 四天从曝光到开源,你觉得这个响应速度及格吗?
- 开源 + 审计之后,你会重新把 ZCode 放回日常工具链吗?
🔗 关注老张
公众号:老张聊运维 小程序:观简国学 个人博客:https://www.shanwaiyun.top/